Barracuda: Ein alter Cloud-Zugriffsschlüssel öffnet die Tür für einen Angriff
Barracuda erläutert einen Einbruch, der mit einem nach einem externen Projekt weiterhin aktiven Zugriffsschlüssel begann. Der Fall rückt den Entzug von Berechtigungen Dritter in den Fokus.
Zusammenfassung der Meldung
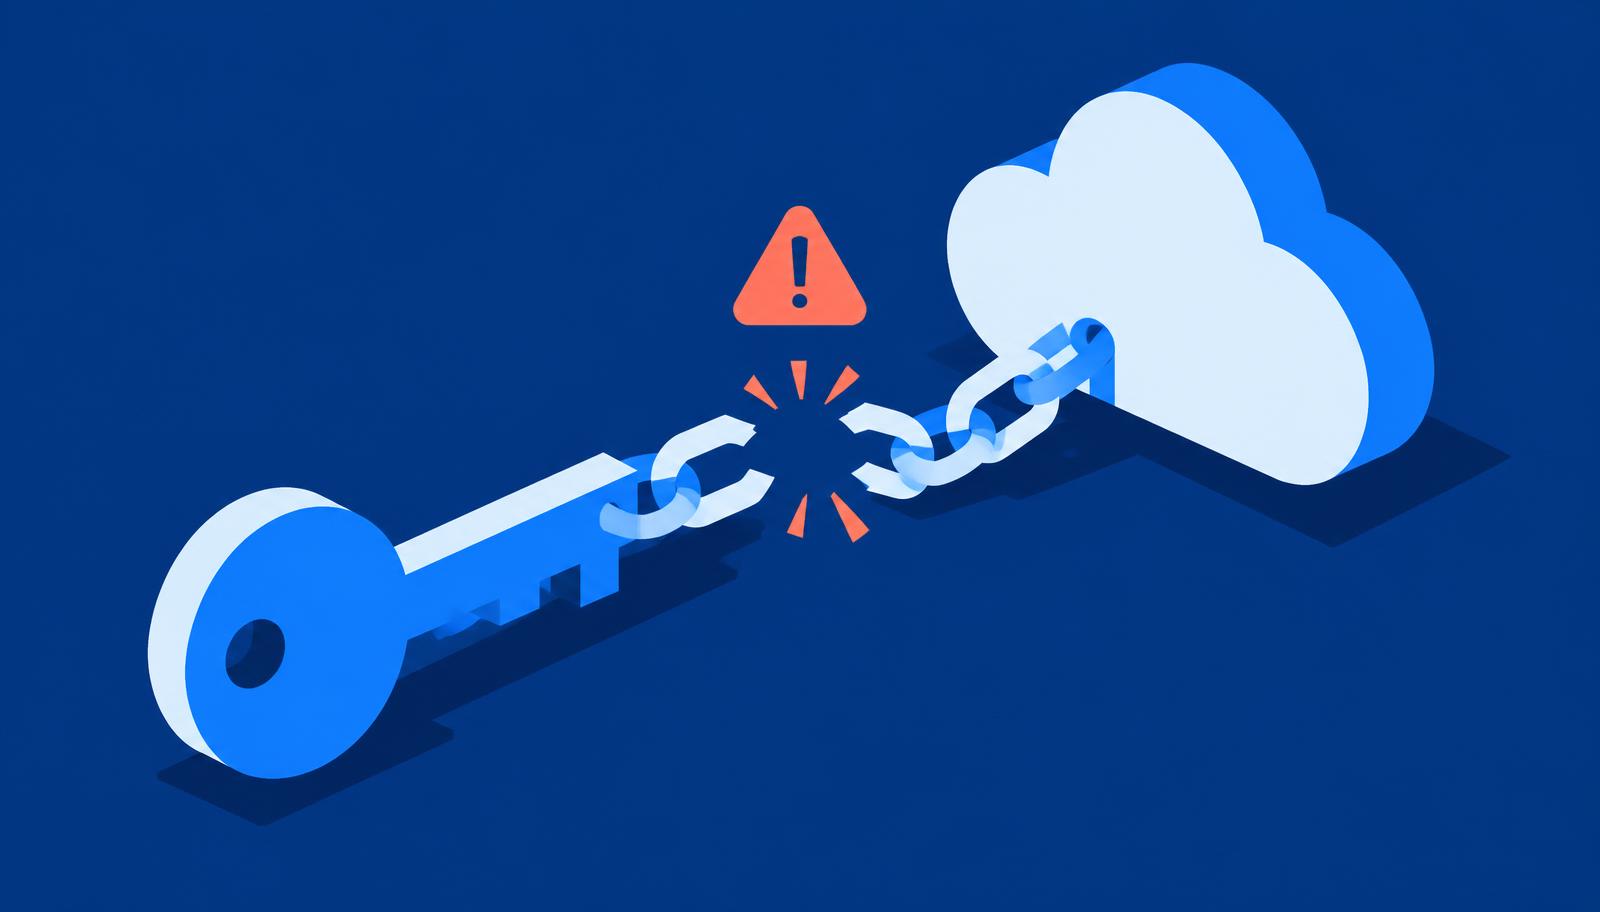
In einer am 11. November veröffentlichten Erläuterung berichtete Barracuda von einem Einbruch in einen Teil seiner Cloud-Umgebung, der mit einem gültigen Zugriffsschlüssel begann. Nach Angaben des Unternehmens war der Schlüssel einem Dienstleister in einem früheren Projekt übergeben und nach Abschluss der Arbeiten nicht widerrufen worden. Das Unternehmen bringt die Erlangung des Schlüssels mit der Kompromittierung der Entwicklungsumgebung dieses Dienstleisters in Verbindung.
Barracuda datiert die beobachteten Aktivitäten auf den 1. und 2. November und beschreibt Bewegungen zwischen Cloud-Konten, gespeicherten Geheimnissen, Repositorys und Kubernetes-Clustern. Dabei handelt es sich um die vom Unternehmen selbst veröffentlichte Untersuchung, nicht um eine unabhängige Bestätigung sämtlicher Einzelheiten. Aus der Mitteilung lässt sich nicht ableiten, dass alle Organisationen, die Barracuda nutzen, in gleichem Umfang betroffen sind.
Die operative Lehre ist konkret: Mit dem Abschluss eines Projekts müssen auch dessen Zugänge geschlossen werden. Technisch gültige Zugangsdaten können noch lange Zugriff gewähren, nachdem der geschäftliche Bedarf entfallen ist, der ihre Erstellung rechtfertigte. Wer ausschließlich Mitarbeiterkonten prüft, lässt Schlüssel für Anwendungen, Dienstleister und Automatisierungen außer Acht.
Quelle: Barracuda — 11. November 2026
Was Sie in Ihrem Unternehmen prüfen sollten
Ordnen Sie jedem Zugriffsschlüssel eine verantwortliche Person, ein Projekt und ein Prüfdatum zu.
- Widerrufen Sie externe Zugänge bei Abschluss der Arbeiten und prüfen Sie, ob legitime Anwendungen weiterhin funktionieren.
- Prüfen Sie Nutzungsprotokolle und Berechtigungen für Geheimnisse; bevorzugen Sie temporäre Zugangsdaten, wenn Plattform und Prozess dies erlauben.
In diesem Artikel erwähnte Begriffe: Cloud
Bei Seintec prüfen wir gemeinsam mit Ihnen die Abhängigkeiten, Zugriffe und Betriebskontinuität Ihrer Systeme, um Verbesserungen fundiert zu priorisieren. Kontaktieren Sie unser Team.
Seintec kontaktierenZugehörige Dienstleistung
Cybersicherheit
Schutz zur Verringerung von Risiken und Ausfällen.