
CISA nimmt Schwachstelle im Cisco Catalyst SD-WAN Manager in ihren Katalog ausgenutzter Sicherheitslücken auf
Die US-Behörde CISA hat die Schwachstelle CVE-2026-76504 im Cisco Catalyst SD-WAN Manager in ihren Katalog aktiv ausgenutzter Sicherheitslücken aufgenommen. Damit setzt sich eine Serie von Fehlern in Perimeter-Netzwerkgeräten fort, die im September hinzugefügt wurden.
Zusammenfassung der Meldung
Am 30. September 2026 hat die CISA die Schwachstelle CVE-2026-76504, die als Hexadezimal-Codierungsfehler im Cisco Catalyst SD-WAN Manager beschrieben wird, in ihren Katalog Known Exploited Vulnerabilities (KEV) aufgenommen. Die Aufnahme in diesen Katalog bedeutet, dass Belege für eine aktive Ausnutzung vorliegen.
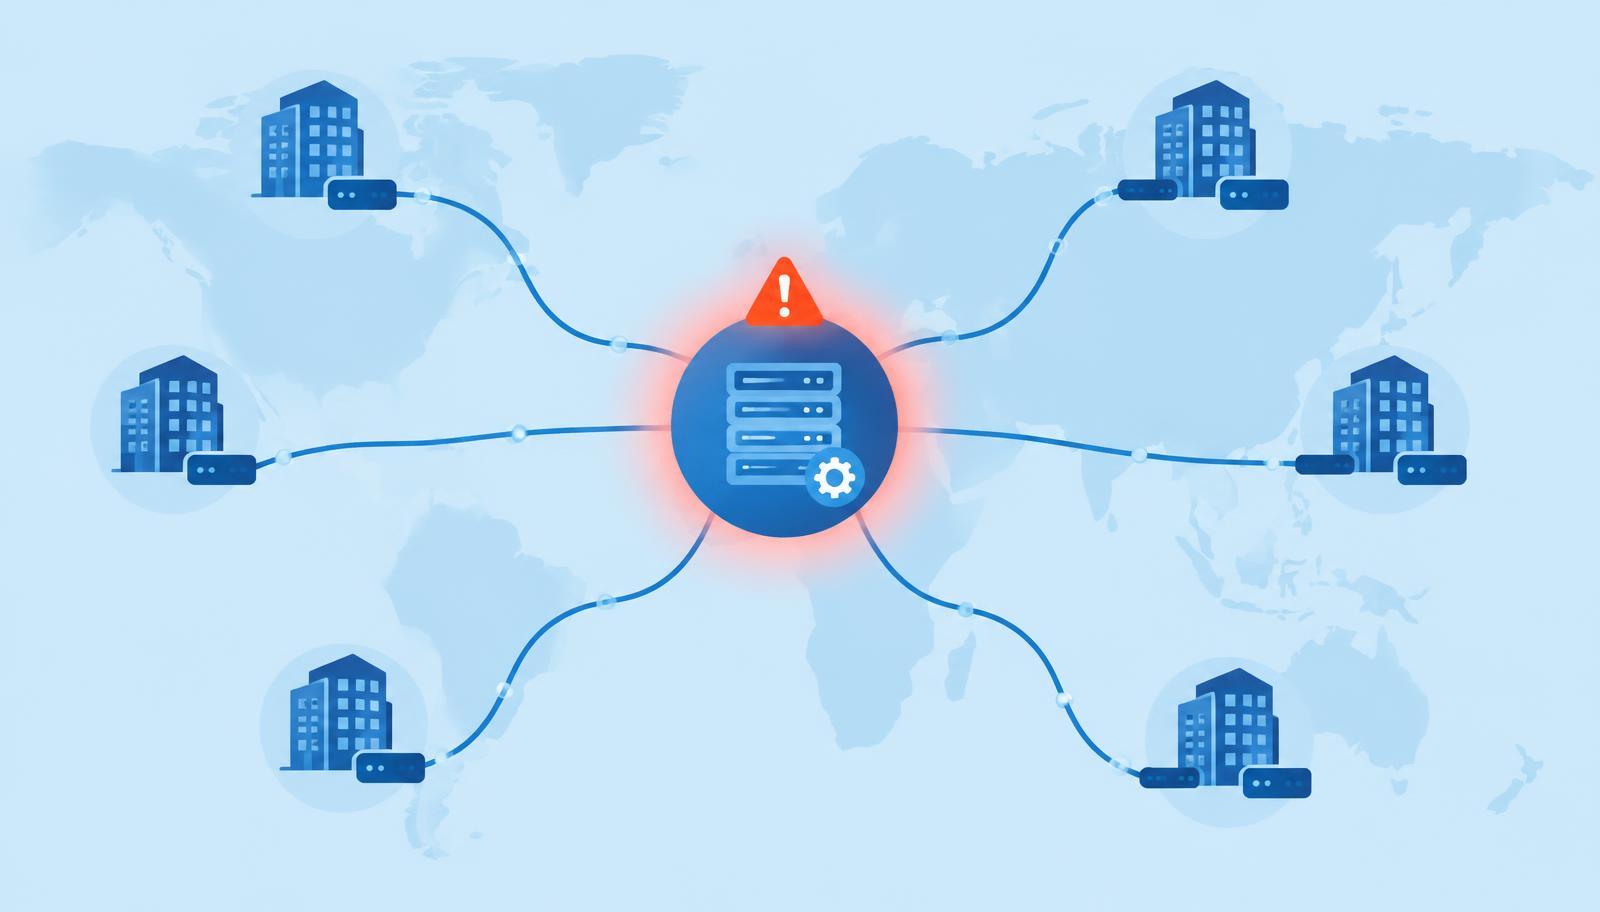
Der SD-WAN Manager fungiert als Orchestrierungskonsole für das Wide Area Network eines Unternehmens: Er definiert, wie Standorte verbunden werden, welche Richtlinien gelten und wie der Datenverkehr geleitet wird. Eine Kompromittierung an diesem Punkt betrifft kein isoliertes Gerät, sondern potenziell die Konfiguration des gesamten Unternehmensnetzwerks.
Die Warnung erfolgt nach einem besonders intensiven Monat für den Netzwerkperimeter. Am 22. September hatte die CISA bereits in einem einzigen Update vier Sicherheitslücken von Check Point, Arista VeloCloud und F5 hinzugefügt, und am 27. September wurde vor zwei Zero-Days in Citrix NetScaler gewarnt. Das Muster ist eindeutig: Angreifer haben es gezielt auf Geräte abgesehen, die Fernzugriffe und die Konnektivität zwischen Standorten verwalten.
Obwohl die Verpflichtungen der CISA nur für US-Bundesbehörden gelten, dient ihr Katalog als wertvolle Referenz für jede Organisation, die Patch-Priorisierungen vornehmen muss. Unternehmen, die Cisco SD-WAN einsetzen, sollten den offiziellen Sicherheitshinweis des Herstellers konsultieren, um betroffene Versionen und verfügbare Korrekturen zu prüfen.
Quelle: CISA — 30. September 2026
Häufig gestellte Fragen
- Was bedeutet es, wenn eine Schwachstelle im KEV-Katalog aufgeführt ist?
- Es bedeutet, dass der CISA Beweise vorliegen, dass die Lücke bei realen Angriffen ausgenutzt wird. Dies ist ein Signal, die Behebung mit höchster Priorität zu behandeln und nicht als gewöhnliche Präventivmaßnahme.
- Sind Unternehmen betroffen, die kein Cisco SD-WAN nutzen?
- Nicht direkt. Das Muster des vergangenen Monats zeigt jedoch, dass jedes Perimeter-Gerät – ob VPN, Firewall oder SD-WAN – ein vorrangiges Ziel darstellt und stets auf dem neuesten Stand gehalten werden muss.
In diesem Artikel erwähnte Begriffe: Cloud · Schwachstelle
Perimeter-Geräte sind heute das bevorzugte Ziel von Angreifern. Bei Seintec analysieren wir Ihr Netzwerk, priorisieren kritische Patches und sichern Ihre Management-Konsolen ab. Kontaktieren Sie unser Cybersecurity-Team.
Seintec kontaktierenZugehörige Dienstleistung
Cybersicherheit
Wir sichern Ihr Unternehmen ab, damit es niemals stillsteht.