
CISA adiciona uma vulnerabilidade do Cisco Catalyst SD-WAN Manager ao seu catálogo de falhas exploradas
A agência norte-americana CISA incorporou a CVE-2026-76504, uma vulnerabilidade do Cisco Catalyst SD-WAN Manager, no seu catálogo de vulnerabilidades exploradas ativamente. Trata-se da mais recente de uma série de falhas em equipamentos de rede perimetral adicionadas durante o mês de setembro.
Resumo da notícia
A 30 de setembro de 2026, a CISA adicionou ao seu catálogo Known Exploited Vulnerabilities (KEV) a vulnerabilidade CVE-2026-76504, descrita como uma falha de codificação hexadecimal no Cisco Catalyst SD-WAN Manager. A inclusão neste catálogo significa que existe evidência de exploração ativa.
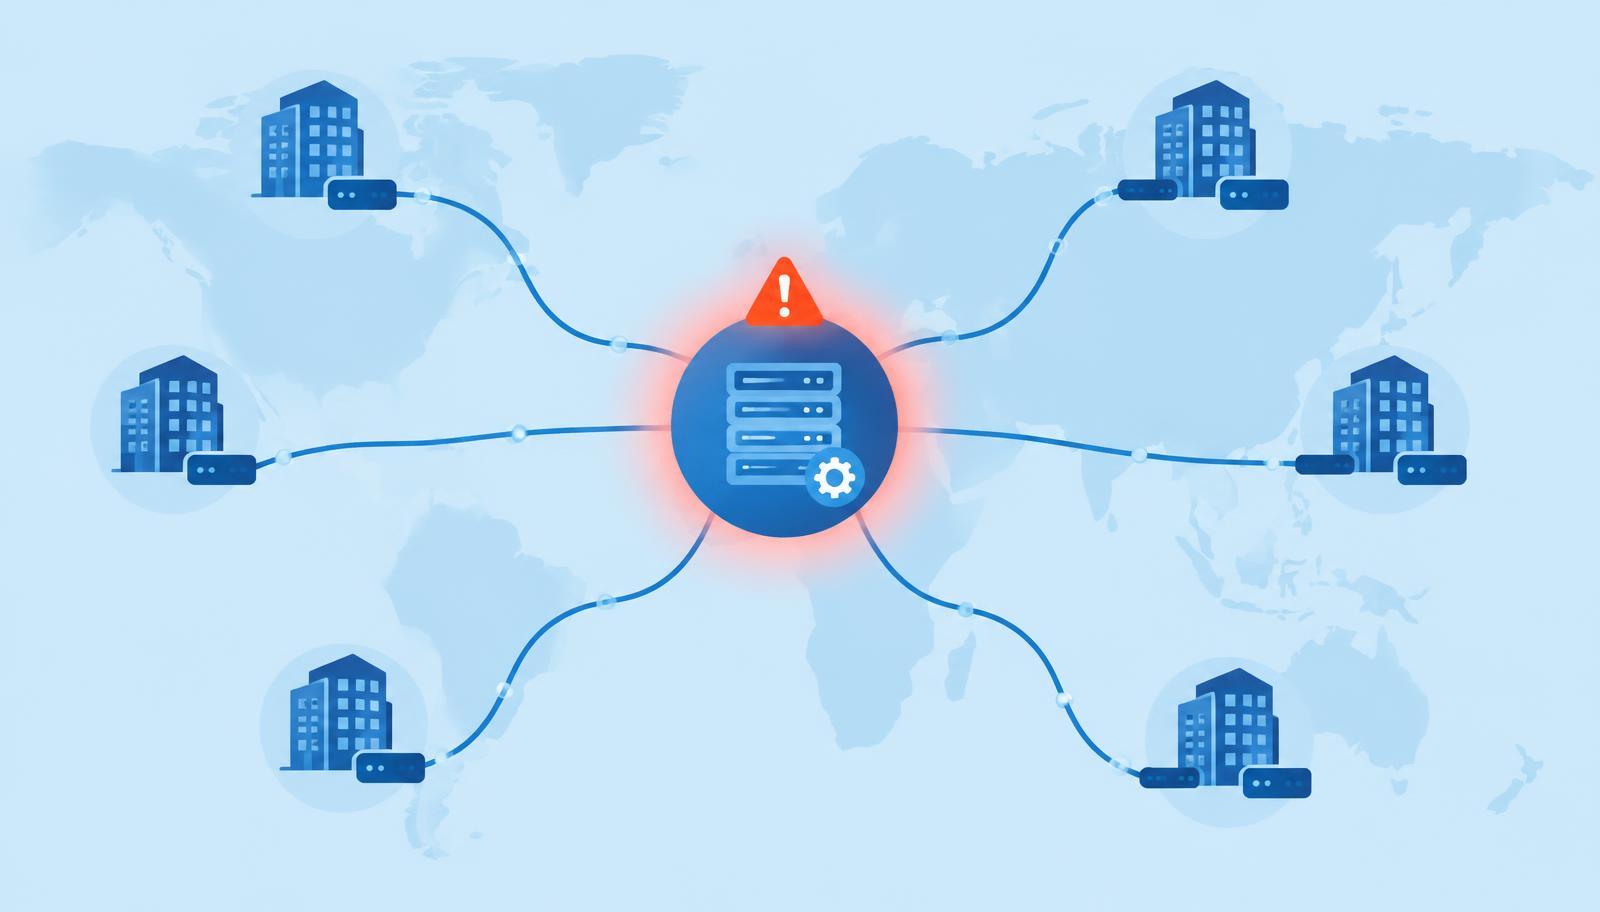
O SD-WAN Manager é a consola que orquestra a rede de área extensa de uma empresa: define como se ligam as sedes, que políticas se aplicam e por onde viaja o tráfego. Um comprometimento neste ponto não afeta apenas um equipamento isolado, mas sim, potencialmente, a configuração de toda a rede corporativa.
O alerta surge após um mês especialmente intenso para o perímetro de rede. A 22 de setembro, a CISA já tinha incorporado, numa única atualização, quatro falhas da Check Point, Arista VeloCloud e F5, e a 27 de setembro alertou para dois zero-days na Citrix NetScaler. O padrão é claro: os atacantes procuram os equipamentos que gerem acessos remotos e a conectividade entre sedes.
Embora as obrigações da CISA apenas se apliquem a agências federais norte-americanas, o seu catálogo é uma referência útil para qualquer organização que necessite de priorizar patches. As empresas com Cisco SD-WAN devem consultar o aviso oficial do fabricante para conhecer as versões afetadas e as correções disponíveis.
Fonte: CISA — 30 de setembro de 2026
Perguntas frequentes
- O que significa o facto de uma vulnerabilidade estar no catálogo KEV?
- Significa que a CISA dispõe de evidências de que esta está a ser explorada em ataques reais. É um sinal para tratar a sua correção como prioritária e não apenas como mais uma tarefa preventiva.
- Afeta empresas que não utilizam Cisco SD-WAN?
- Não diretamente. No entanto, o padrão deste mês demonstra que qualquer equipamento perimetral — VPN, firewall, SD-WAN — é um alvo prioritário e deve ser mantido atualizado.
Conceitos mencionados neste artigo: Cloud · Vulnerabilidade
Os equipamentos perimetrais são hoje o alvo preferencial dos atacantes. Na Seintec, revistamos a sua rede, priorizamos os patches críticos e protegemos as suas consolas de gestão. Fale com a nossa equipa de cibersegurança.
Contactar a SeintecServiço relacionado
Cibersegurança
Protegemos a sua empresa para que nunca pare.