AWS separa controls de tallafoc i IPS en noves polítiques
AWS presenta un nou model de polítiques NGFW per a Network Firewall. El canvi separa regles d’accés i prevenció d’intrusions; les polítiques existents continuen funcionant.
Resum de la notícia
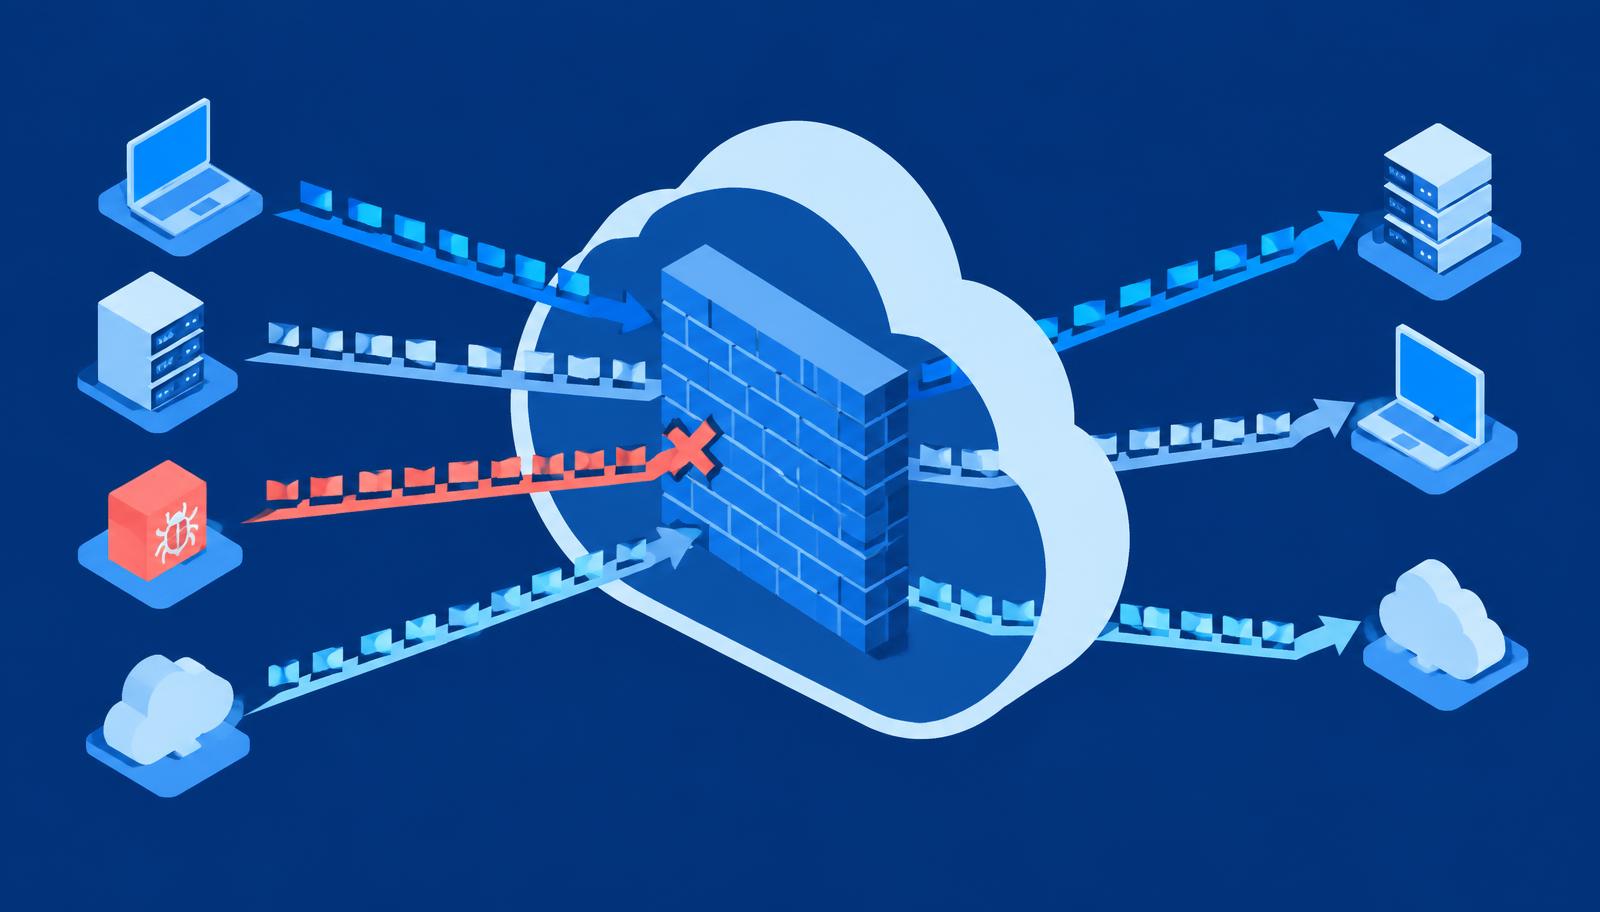
AWS va anunciar el 10 de novembre un nou model de polítiques de tallafoc de nova generació per a AWS Network Firewall. El proveïdor explica que les regles d’accés i les de prevenció d’intrusions s’organitzen en capes separades, amb capacitat pròpia per a cadascuna. Les polítiques existents continuen operant sense canvis.
El nou model permet definir accés denegat per defecte i combinar-lo amb grups de regles IPS gestionats o personalitzats. Segons AWS, les regles del model mantenen l’estat i s’avaluen amb el context de la connexió. Això no converteix qualsevol configuració en segura: una excepció massa àmplia pot continuar autoritzant trànsit innecessari.
Per als equips de sistemes, la separació facilita debatre dues preguntes diferents: quines comunicacions necessita l’aplicació i quines amenaces cal detectar o bloquejar dins d’aquestes comunicacions. La migració requereix proves de trànsit legítim i una revisió de les regles que realment s’apliquen.
Font: AWS — 10 de novembre del 2026
Què cal revisar a la teva empresa
Documentar destinacions i ports necessaris per a cada aplicació abans de canviar polítiques.
- Provar per separat regles d’accés i d’IPS amb trànsit representatiu.
- Revisar registres de bloquejos i conservar la política anterior per a una reversió controlada.
Conceptes esmentats en aquest article: Firewall
A Seintec revisem amb tu les dependències, els accessos i la continuïtat dels teus sistemes per prioritzar millores amb criteri. Contacta amb el nostre equip.
Contactar amb SeintecServei relacionat
Serveis Cloud
Serveis al núvol per escalar la teva empresa.