AWS separa controles de firewall e IPS en nuevas políticas
AWS presenta un nuevo modelo de políticas NGFW para Network Firewall. El cambio separa reglas de acceso y prevención de intrusiones; las políticas existentes siguen funcionando.
Resumen de la noticia
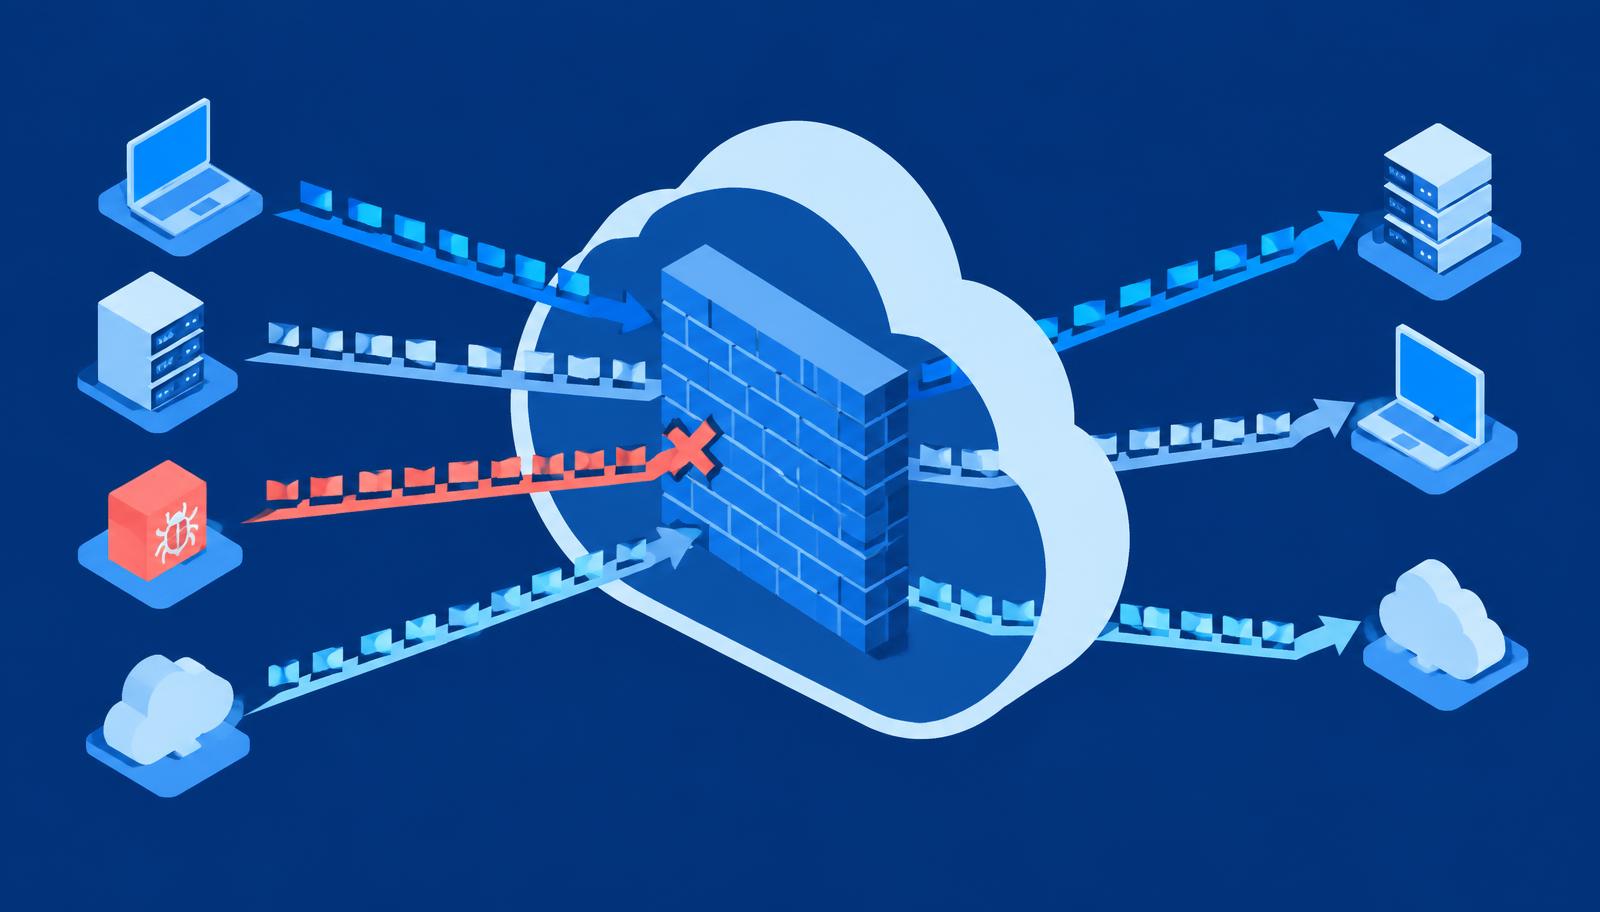
AWS anunció el 10 de noviembre un nuevo modelo de políticas de firewall de nueva generación para AWS Network Firewall. El proveedor explica que las reglas de acceso y las de prevención de intrusiones se organizan en capas separadas, con capacidad propia para cada una. Las políticas existentes continúan operando sin cambios.
El nuevo modelo permite definir acceso denegado por defecto y combinarlo con grupos de reglas IPS gestionados o personalizados. Según AWS, las reglas del modelo son stateful y se evalúan con el contexto de la conexión. Esto no convierte cualquier configuración en segura: una excepción demasiado amplia puede seguir autorizando tráfico innecesario.
Para equipos de sistemas, la separación facilita discutir dos preguntas distintas: qué comunicaciones necesita la aplicación y qué amenazas deben detectarse o bloquearse dentro de esas comunicaciones. La migración requiere pruebas de tráfico legítimo y una revisión de las reglas que realmente se aplican.
Fuente: AWS — 10 de noviembre de 2026
Qué revisar en tu empresa
Documentar destinos y puertos necesarios para cada aplicación antes de cambiar políticas.
- Probar por separado reglas de acceso y de IPS con tráfico representativo.
- Revisar registros de bloqueos y conservar la política anterior para una reversión controlada.
Conceptos mencionados en este artículo: Firewall
En Seintec revisamos contigo las dependencias, los accesos y la continuidad de tus sistemas para priorizar mejoras con criterio. Contacta con nuestro equipo.
Contactar con SeintecServicio relacionado
Servicios Cloud
Servicios en la nube para escalar tu empresa.