A AWS separa controlos de firewall e IPS em novas políticas
A AWS apresenta um novo modelo de políticas NGFW para o Network Firewall. A alteração separa regras de acesso e prevenção de intrusões; as políticas existentes continuam a funcionar.
Resumo da notícia
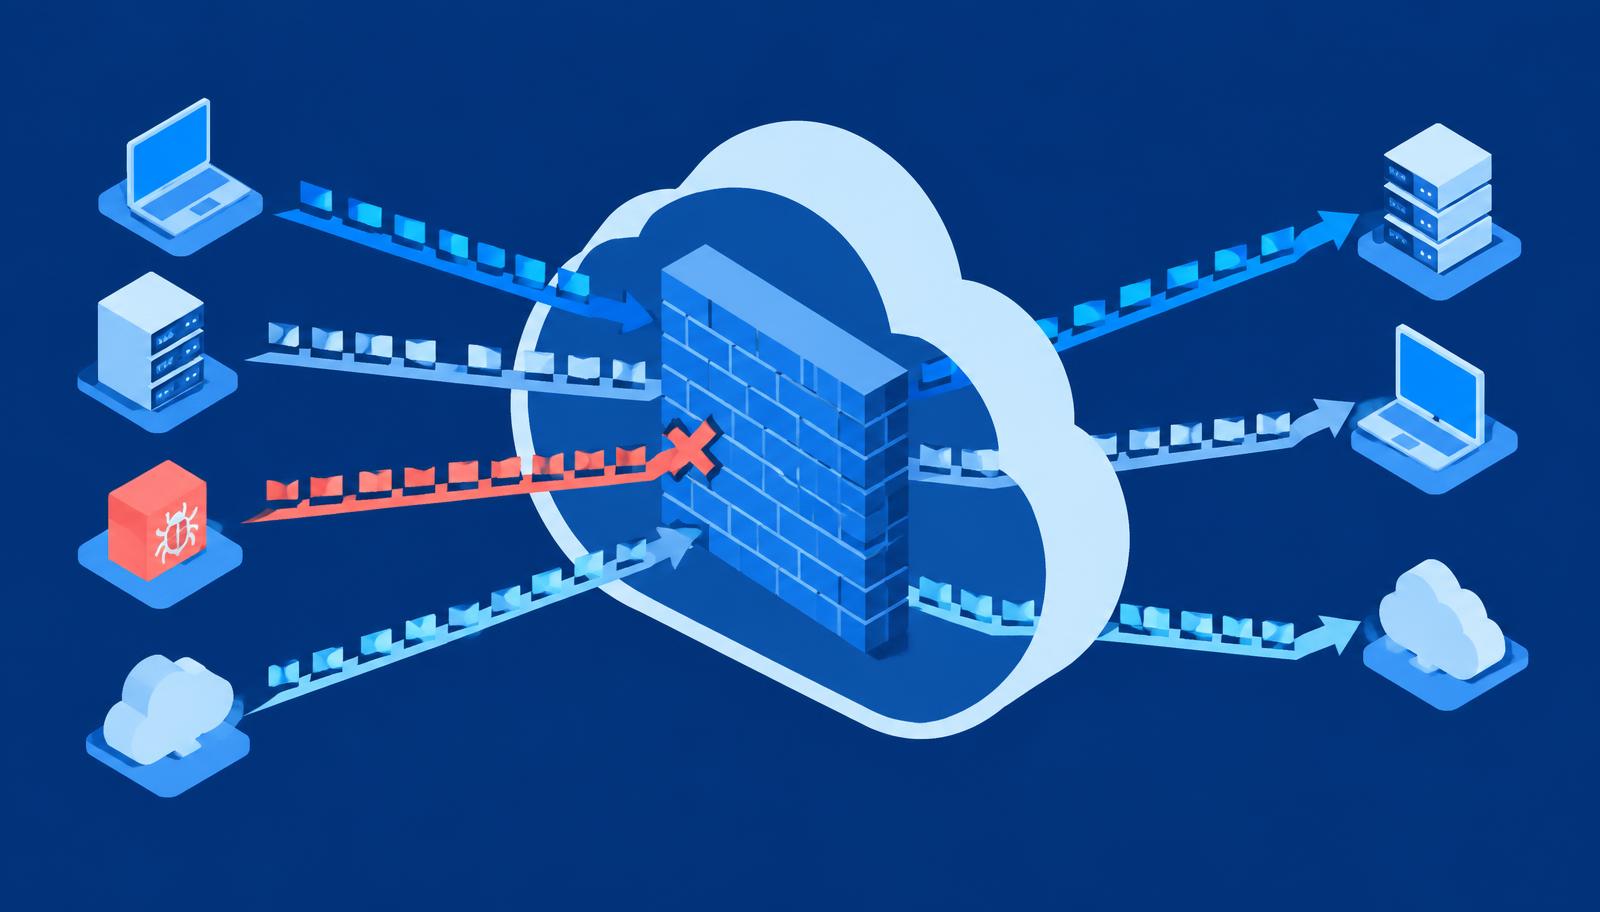
A AWS anunciou, a 10 de novembro, um novo modelo de políticas de firewall de nova geração para o AWS Network Firewall. O fornecedor explica que as regras de acesso e as de prevenção de intrusões se organizam em camadas separadas, com capacidade própria para cada uma. As políticas existentes continuam a operar sem alterações.
O novo modelo permite definir o acesso negado por predefinição e combiná-lo com grupos de regras IPS geridos ou personalizados. Segundo a AWS, as regras do modelo mantêm o estado e são avaliadas com o contexto da ligação. Isto não torna qualquer configuração segura: uma exceção demasiado ampla pode continuar a autorizar tráfego desnecessário.
Para as equipas de sistemas, a separação facilita a discussão de duas questões distintas: de que comunicações necessita a aplicação e que ameaças devem ser detetadas ou bloqueadas nessas comunicações. A migração exige testes de tráfego legítimo e uma revisão das regras efetivamente aplicadas.
Fonte: AWS — 10 de novembro de 2026
O que verificar na sua empresa
Documentar os destinos e as portas necessários para cada aplicação antes de alterar políticas.
- Testar separadamente as regras de acesso e de IPS com tráfego representativo.
- Rever os registos de bloqueios e conservar a política anterior para uma reversão controlada.
Conceitos mencionados neste artigo: Firewall
Na Seintec, analisamos consigo as dependências, os acessos e a continuidade dos seus sistemas para dar prioridade às melhorias com critério. Contacte a nossa equipa.
Contactar a SeintecServiço relacionado
Serviços Cloud
Serviços na nuvem para expandir a sua empresa.